 Разделы портала


05.08.2026
133
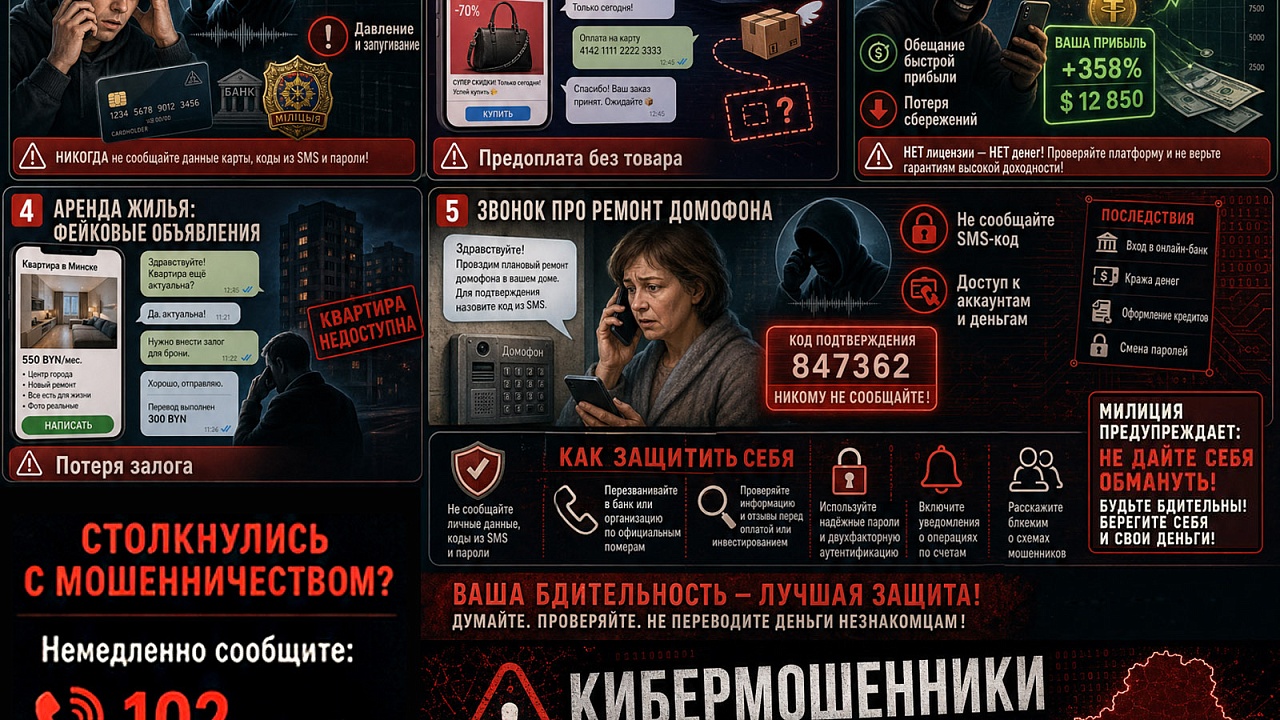
Банковские платежные карты, мобильные телефоны, компьютеры, программы и сервисы - все это делает нашу жизнь более комфортной, но незащищенной от мошенников. День за днем появляются новые разновидности мошенничества в этой сфере, а значит от пользователей всемирной паутины требуются определенные навыки и знания, чтобы не дать себя обмануть.
Мошенничество широко распространено в социальных сетях и на бесплатных сайтах для частных объявлений о продажах.
Наиболее распространенные виды мошенничества это фишинг и вишинг.
Фишинг (англ. phishing от fishing «рыбная ловля, выуживание») – вид мошенничества, цель которого является получение конфиденциальных данных для доступа к различным сервисам (электронной почте, странице в социальной сети, интернет-банкингу и т.д.). Это поддельные сообщения-ссылки вроде «Вам поступил денежный перевод», которые приходят на электронную почту (чаще), через СМС или мессенджеры.
Вишинг (англ. vishing – voice + phishing) – это устная разновидность фишинга, при которой злоумышленники посредством телефонной связи, используя приемы, методы и технологии социальной инженерии, под разными предлогами, искусно играя определенную роль (как правило, сотрудника банка, технического специалиста и т.д.), вынуждают человека сообщить им свои конфиденциальные банковские или персональные данные либо стимулируют к совершению определенных действий со своим банковским счетом или банковской картой. Узнав нужные данные, преступники снимают с карты деньги и исчезают навсегда.
Если посторонний просит CVV-код - он 100% хочет опустошить ваш счет!
Фальшивый сайт
Это интернет-страница, повторяющая оформление настоящей. Вот только данные, которые вы вводите на ней, идут прямиком в руки мошенников.
Визуально заметить подмену сложно, но есть характерные маркеры:
- замочек слева от адресной строки не замкнут или есть надпись «Не защищено»;
- электронный адрес ненастоящий или буквы в нем перепутаны (bel-post.by вместо belpost.by, bealrusbank.by вместо belarusbank.by).
ВНИМАТЕЛЬНО СМОТРИТЕ НА АДРЕСНУЮ СТРОКУ САЙТА
Удаленный доступ
Мошенники просят установить из Google Play или App Store приложение (чаще всего - AnyDesk или TeamViewer, но есть и другие) и с его помощью получают доступ к чужому гаджету. Они смогут увидеть и записать все логины/пароли/коды, которые вы вводите в соцсетях, интернет-банкинге.
ОТКАЖИТЕСЬ, ЕСЛИ НЕЗНАКОМЕЦ ПРОСИТ ВАС УСТАНОВИТЬ КАКОЕ-ЛИБО ПРИЛОЖЕНИЕ
Звонок из банка
Звонящий представляется сотрудником службы безопасности банка и уверяет: «С вашей карты кто-то хотел похитить деньги, для отмены операции назовите свои данные». Выманив сведения, мошенник выводит со счета все средства и исчезает.
Как не попасться? Скажите, что вы не клиент этого учреждения (даже если это так). Если на той стороне мгновенно переключат на якобы «специалиста из вашего банка» - это точно мошенничество.
Или просто положите трубку и перезвоните в банк сами. Только номер телефона смотрите не во «Входящих», а на сайте.
Дешевые вещи
Вор создает в социальной сети (чаще - в Instagram и «ВКонтакте») страницу якобы интернет-магазина с подозрительно низкими ценами. Когда жертва вносит предоплату или перечисляет всю стоимость товара, то оказывается в «черном списке» и больше не может связаться с продавцом.
Как не попасться? На странице найдите реквизиты продавца (как минимум, УНП, который должен указываться обязательно) и проверьте их на сайте kartoteka.by, поищите отзывы через поисковик. Настаивайте на отправке с наложенным платежом (оплата при получении).
Занятой покупатель
Человек активно интересуется товаром на торговой площадке (том же «Куфаре») и просит либо отправить посылку курьером (тяжело нести с почты/не может отлучиться с работы), либо прямо сейчас принять предоплату на карту. Следом в переписку к Вам прилетает фишинговая ссылка, где нужно указать данные карточки.
Как не попасться? Откажитесь от таких форм оплаты/доставки.
Не вводите данные карты (особенно - срок действия и CVV-код) на сайтах, куда перешли по ссылкам от незнакомцев. Не соглашайтесь уходить с торговой площадки и продолжать переписку в другом приложении.
Розыгрыши и лотереи
На почту или в личку приходят письма вроде «Вы сделали репост и выиграли приз!». Или кто-то на сайте-барахолке обещает отдать даром дорогой гаджет. Следом - условия получения: надо указать паспортные данные и заплатить за доставку (страховку).
Как не попасться? Не переходите ни по каким ссылкам из письма (даже если они якобы ведут к результатам игры). Через поисковик узнайте, действительно ли розыгрыш был проведен, есть ли другие призеры.
Рекомендации по цифровой безопасности
- для выхода в сеть Интернет используйте устройства, на которых установлено антивирусное программное обеспечение;
- при использовании известных Вам сайтов, обращайте внимание на их внешний вид: возможно Вы зашли на поддельную его копию;
- не используйте одинаковые логины и пароли на различных сайтах;
- не используйте слишком легкие пароли, либо те, о которых можно легко догадаться (например дату рождения или кличку собаки, кота);
- используйте двухфакторную аутентификацию, когда кроме ввода логина и пароля необходимо вводить временный код, отправляемый обычно на мобильный телефон в виде SMS-сообщения либо push-уведомления;
- остерегайтесь неожиданных или необычных электронных сообщений, даже если вам знаком отправитель, никогда не открывайте вложения и не переходите по ссылкам в таких сообщениях;
- при поступлении сообщений от знакомых, содержащих побуждение к осуществлению финансовых транзакций либо передаче финансовых реквизитов, обязательно необходимо проверить данную информацию с использованием других каналов связи;
- установите лимиты на операции с банковской платежной карточкой в личном кабинете или обратитесь в банк;
- при осуществлении Интернет-платежей используйте отдельную карту.


